
ΤΕΧΝΟΛΟΓΙΑ
Οι Κυβερνοεπιθέσεις στα Συστήματα Ψύξης των Supermarkets: Η Ανάγκη για Σωστό Σχεδιασμό Ασφαλιστικών Λύσεων & Κάλυψη του Κενού μεταξύ Property & Cyber Insurance


Γράφει ο Νίκος Γεωργόπουλος
Στη σύγχρονη εποχή του ψηφιακού μετασχηματισμού, η λειτουργία των αλυσίδων λιανεμπορίου και των supermarketsεξαρτάται απόλυτα από διασυνδεδεμένα συστήματα OperationalTechnology (OT), αυτοματοποιημένες πλατφόρμες BuildingManagement Systems (BMS) και αισθητήρες IoT. Ενώ η τεχνολογία αυτή βελτιστοποιεί την ενεργειακή απόδοση και την παρακολούθηση της ψυκτικής αλυσίδας σε πραγματικό χρόνο, παράλληλα δημιουργεί ένα νέο, εξαιρετικά ευάλωτο μέτωπο: την έκθεση των κρίσιμων υποδομών ψύξης σε κακόβουλες κυβερνοεπιθέσεις.
1. Επιχειρησιακό Σενάριο: Από την Ψηφιακή Εισβολή στη Φυσική Καταστροφή
Οι σύγχρονες κυβερνοεπιθέσεις δεν περιορίζονται πλέον στην υποκλοπή προσωπικών δεδομένων ή στην απαίτηση λύτρων (ransomware) για το ξεκλείδωμα αρχείων IT. Οι επιτιθέμενοι στοχεύουν πλέον απευθείας τα βιομηχανικά δίκτυα ελέγχου (OT).
Αποκτώντας απομακρυσμένη πρόσβαση στο BMS ή στους ελεγκτές των ψυκτικών θαλάμων, ένας κακόβουλος χρήστης μπορεί να τροποποιήσει τις παραμέτρους θερμοκρασίας, να απενεργοποιήσει τους συμπιεστές ή να αλλοιώσει το λογισμικό (firmware) των μονάδων.
Αλλοίωση Αποθεμάτων (Stock Spoilage): Μια απόκλιση λίγων βαθμών Κελσίου για μερικές ώρες αρκεί για να καταστρέψει ευπαθή προϊόντα (κρέατα, γαλακτοκομικά, κατεψυγμένα) αξίας εκατοντάδων χιλιάδων ευρώ.
Μόνιμη Βλάβη Εξοπλισμού ("Bricking"): Η κακόβουλη υπερφόρτωση ή αλλοίωση του λογισμικού των συμπιεστών μπορεί να προκαλέσει ανεπανόρθωτη υλική ζημιά στον εξοπλισμό.
Διακοπή Εργασιών (Business Interruption): Τα καταστήματα αναγκάζονται να διακόψουν τη λειτουργία τους μέχρι να αποκατασταθεί η ψηφιακή ασφάλεια, να αντικατασταθεί ο εξοπλισμός και να γίνει απολύμανση και επανατροφοδοσία των ραφιών.
2. Το Ασφαλιστικό Κενό (Coverage Gap) & το "Silent Cyber"
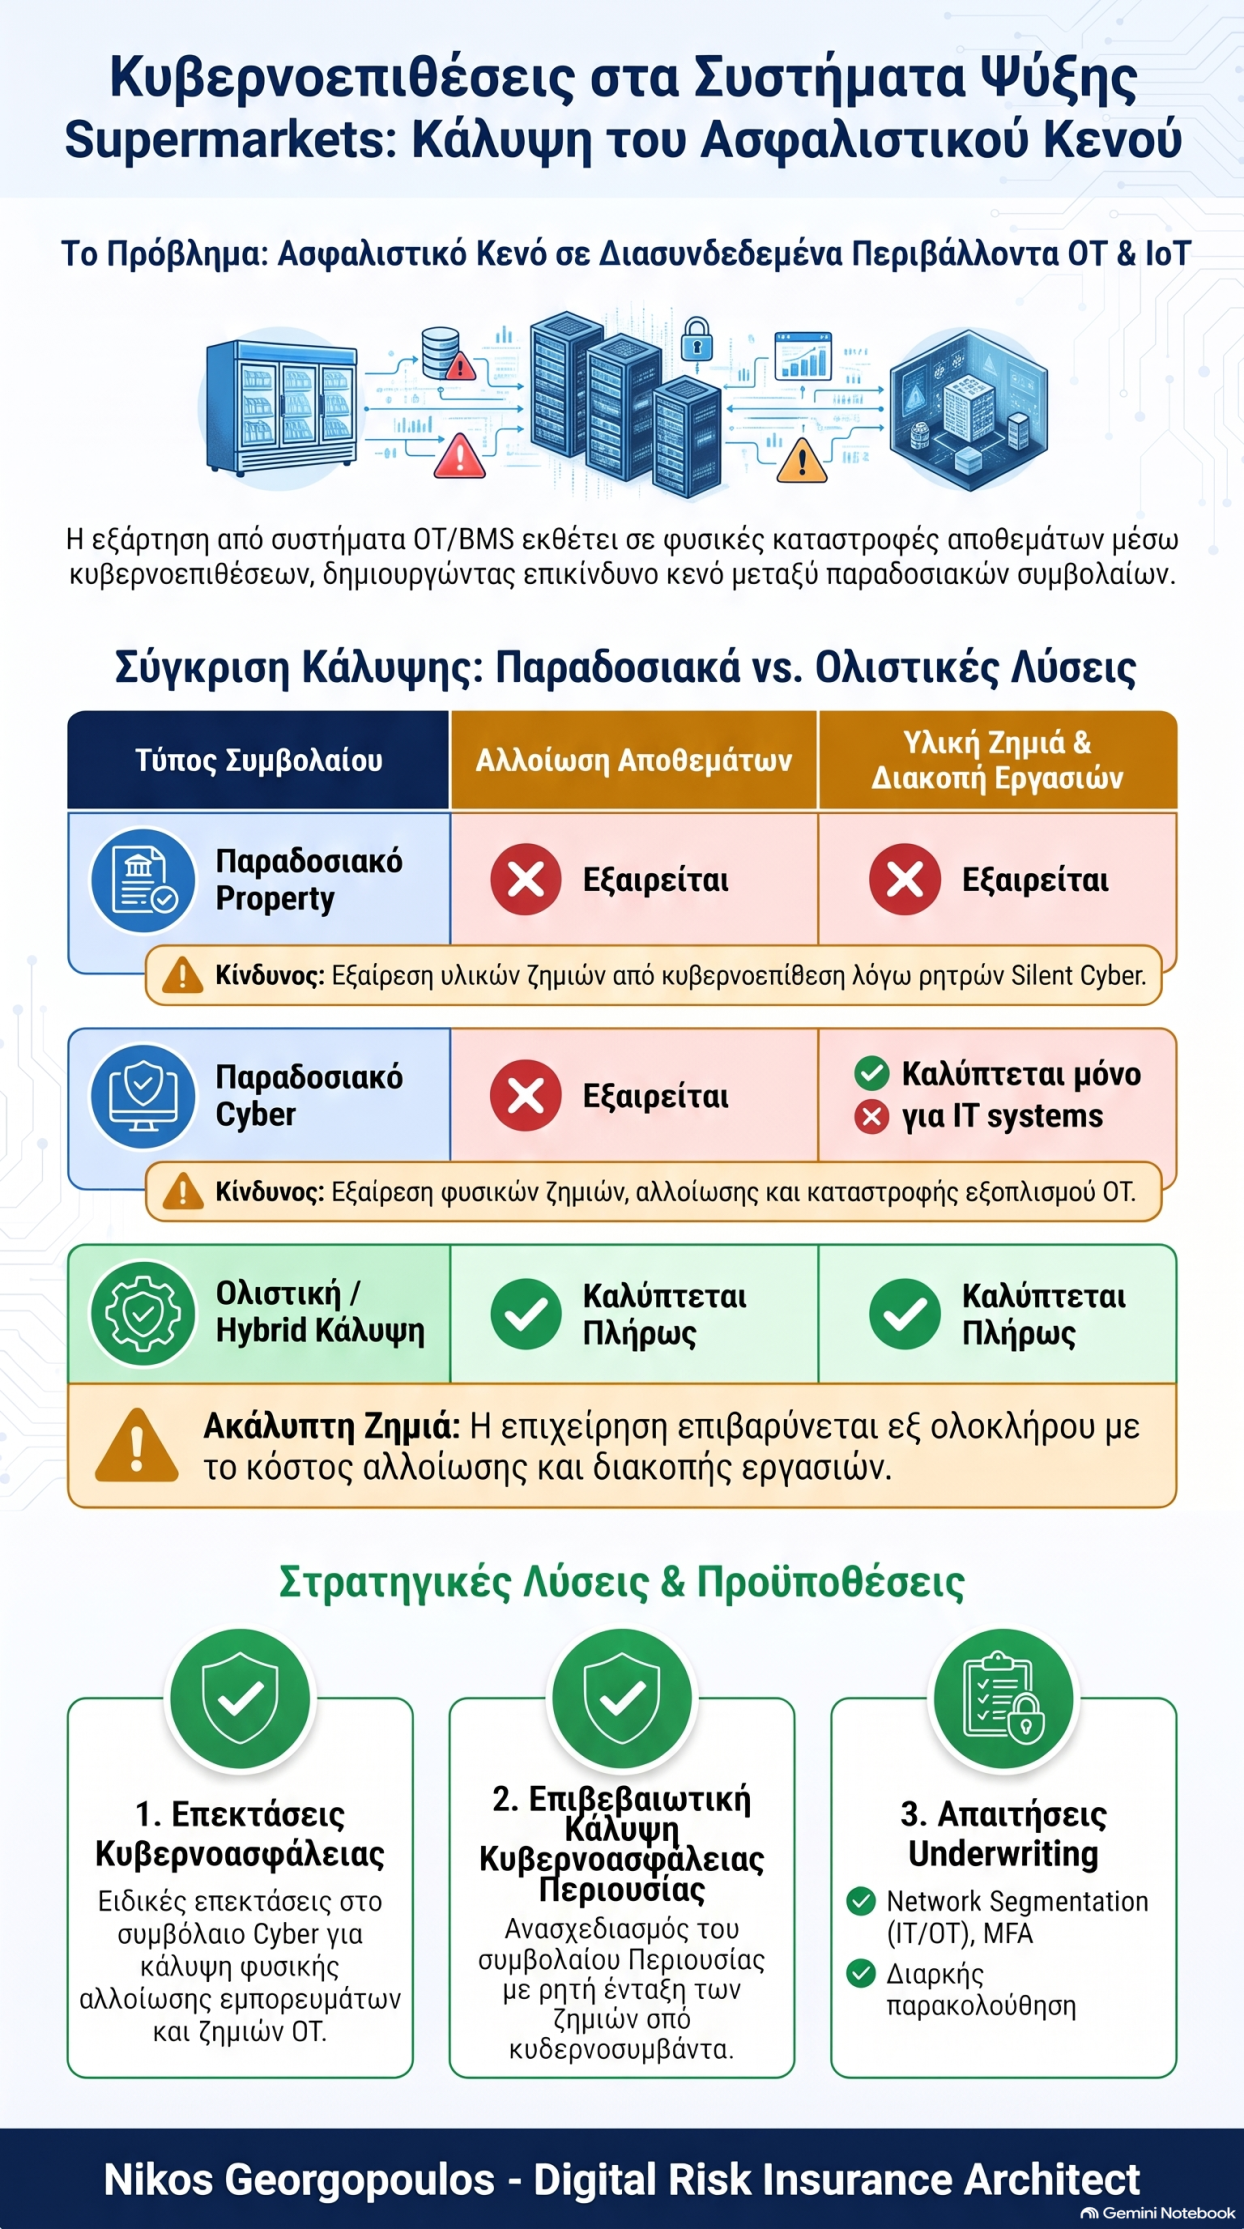
Όταν εκδηλώνεται ένα τέτοιο συμβάν, οι επιχειρήσεις αλλά και οι ασφαλιστικοί διαμεσολαβητές συχνά έρχονται αντιμέτωποι με μια δυσάρεστη έκπληξη: το ασφαλιστικό κενό μεταξύ των παραδοσιακών συμβολαίων Περιουσίας (Property) και των συμβολαίων Cyber Insurance.
Από τη μία πλευρά, το Παραδοσιακό Property εξαιρεί τις υλικές ζημιές όταν η γενεσιουργός αιτία είναι κυβερνοεπίθεση (λόγω των ρητρών Silent Cyber). Από την άλλη πλευρά, το Παραδοσιακό Cyber εξαιρεί τις φυσικές και υλικές ζημιές (Property Damage). Το αποτέλεσμα αυτής της σύγκρουσης είναι μια παντελώς ακάλυπτη ζημιά για την επιχείρηση.
α) Παραδοσιακά Συμβόλαια Περιουσίας (Property / Fire / Machinery Breakdown)
Ιστορικά κάλυπταν την αλλοίωση εμπορευμάτων από μηχανική βλάβη ή διακοπή ρεύματος. Ωστόσο, μετά την επιβολή διεθνών ρητρών για την εξάλειψη του "Silent Cyber" (όπως οι ρήτρες NMA 2918 και LMA 5400/5401), τα συμβόλαια αυτά εξαιρούν ρητά οποιαδήποτε υλική ζημιά ή αλλοίωση προκαλείται άμεσα ή έμμεσα από κυβερνοσυμβάν.
β) Παραδοσιακά Συμβόλαια Cyber Insurance
Εστιάζουν κατά κύριο λόγο σε "άυλες" ζημιές: έξοδα αποκατάστασης δεδομένων, ψηφιακή εγκληματολογία (forensics), λύτρα ransomware, νομική ευθύνη για διαρροή δεδομένων (GDPR) και διακοπή εργασιών από παράλυση ITσυστημάτων. Στη βασική τους μορφή, εξαιρούν τις φυσικές υλικές ζημιές (Property Damage) και την καταστροφή υλικών αγαθών.
Το Αποτέλεσμα: Η επιχείρηση βρίσκεται στο "κενό". Ο ασφαλιστής Περιουσίας απορρίπτει την απαίτηση επειδή η αιτία ήταν κυβερνοεπίθεση, και ο ασφαλιστής Cyber την απορρίπτει επειδή πρόκειται για φυσική αλλοίωση εμπορευμάτων.
3. Σωστός Σχεδιασμός: Πώς Καλύπτεται το Κενό
Για την πλήρη προστασία της εφοδιαστικής αλυσίδας και των καταστημάτων, απαιτείται σωστή αποτύπωση και διαχείριση των κινδύνων μέσω των παρακάτω λύσεων:
1. Cyber-Induced Property Damage & SpoilageEndorsements: Πρόκειται για ειδικές επεκτάσεις που ενσωματώνονται στο συμβόλαιο Cyber Insurance. Διευρύνουν τον ορισμό της ζημιάς ώστε να καλύπτει ρητά τη φυσική καταστροφή/αλλοίωση αποθεμάτων (StockSpoilage) και την καταστροφή εξοπλισμού OT/IoT ως άμεσο αποτέλεσμα ψηφιακής παραβίασης.
2. Affirmative Cyber Property Policies: Ανασχεδιασμός των συμβολαίων Περιουσίας, όπου αφαιρούνται οι γενικές εξαιρέσεις Cyber και αναγράφεται ρητά (affirmative) ότι καλύπτεται η αλλοίωση εμπορευμάτων και η διακοπή λειτουργίας όταν η γενεσιουργός αιτία είναι ένα κυβερνοσυμβάν.
3. Difference in Conditions (DIC) / Wrap-Around Policies:Συμπληρωματικά συμβόλαια που λειτουργούν ως "γέφυρα", καλύπτοντας αποκλειστικά το κενό που δημιουργείται στο σημείο όπου σταματά η κάλυψη του συμβολαίου Περιουσίας και πριν την ενεργοποίηση του απλού συμβολαίου Cyber.
4. Ροή Αποζημίωσης & Προασφαλιστικές Απαιτήσεις (Underwriting)
Σε περίπτωση συμβάντος, η διαδικασία ενεργοποίησης της κάλυψης εξελίσσεται σε τρία διαδοχικά στάδια:
Στάδιο 1ο - Αποκριση στο Συμβάν (Incident Response):Ενεργοποιείται η εξειδικευμένη ομάδα αποκρίματος της ασφαλιστικής για τον περιορισμό της επίθεσης.
Στάδιο 2ο - Ψηφιακή Εγκληματολογία (Forensics & OTVerification): Διενεργείται έρευνα για την επιβεβαίωση της ψηφιακής αιτιολογίας της βλάβης στα συστήματα OT.
Στάδιο 3ο - Καταβολή Αποζημίωσης (Spoilage & BI):Καταβάλλεται η εμπορική αξία των αλλοιωμένων προϊόντων, τα έξοδα υγειονομικής αποκομιδής, καθώς και τα διαφυγόντα κέρδη για το διάστημα που το κατάστημα παρέμεινε κλειστό.
Προϋποθέσεις Underwriting
Για να αναλάβουν οι ασφαλιστικοί οίκοι (όπως τα συνδικάτα των Lloyd's) αυτούς τους συνδυαστικούς κινδύνους, απαιτούν την εφαρμογή βασικών μέτρων κυβερνοανθεκτικότητας όπως:
Διαχωρισμός Δικτύων (Network Segmentation): Πλήρης απομόνωση του εταιρικού δικτύου IT από το βιομηχανικό δίκτυο OT/BMS.
Πολυπαραγοντική Αυθεντικοποίηση (MFA): Υποχρεωτική χρήση MFA για κάθε απομακρυσμένη πρόσβαση εξωτερικών συντηρητών στα συστήματα ψύξης.
Continuous Monitoring & Patch Management: Διαρκής παρακολούθηση της κίνησης του δικτύου OT και τακτική ενημέρωση του λογισμικού των IoT αισθητήρων.
Συμπέρασμα
Η σύγκλιση του φυσικού και του ψηφιακού κόσμου στα σύγχρονα supermarkets μεταφέρει τους βιομηχανικούς κινδύνους στον κυβερνοχώρο. Ο παραδοσιακός διαχωρισμός μεταξύ συμβολαίων Property και Cyber είναι πλέον ανεπαρκής. Η συνεργασία των επιχειρήσεων με εξειδικευμένους σύμβουλους risk management και ασφαλιστικούς αρχιτέκτονες είναι απαραίτητη για τον εντοπισμό των κενών κάλυψης και τη διαμόρφωση ολιστικών, υβριδικών λύσεων που προστατεύουν την κερδοφορία και τη βιωσιμότητα της επιχείρησης.
Νίκος Γεωργόπουλος
Digital Risk Insurance Architect -www.cromar.gr


