
ΤΕΧΝΟΛΟΓΙΑ
Check Point Research: Ρεκόρ 2.830 θυμάτων ransomware το τρίτο τρίμηνο του 2026, με 117 ενεργές ομάδες κυβερνοεγκληματιών


Νέα έρευνα αποκαλύπτει ότι οι δέκα μεγαλύτερες ομάδες ευθύνονται πλέον για λιγότερο από το 50% των δημοσιοποιημένων θυμάτων, ενώ αλλάζει και η στάση των επιχειρήσεων απέναντι στις απαιτήσεις για λύτρα.
Η Check Point Research (CPR), το ερευνητικό τμήμα κυβερνοασφάλειας της Check Point Software Technologies, δημοσίευσε τη νέα έκθεση The State of Ransomware Q3 2026, η οποία καταγράφει ιστορικά υψηλά επίπεδα δραστηριότητας ransomware κατά το τρίτο τρίμηνο του 2026, παράλληλα με σημαντικές αλλαγές στη δομή και τη λειτουργία του κυβερνοεγκληματικού οικοσυστήματος.
Κατά την περίοδο Ιουλίου έως Σεπτεμβρίου καταγράφηκαν 2.830 δημοσιοποιημένα θύματα ransomware, ο υψηλότερος τριμηνιαίος αριθμός στις περιόδους που καλύπτει η έκθεση. Οι ενεργές ομάδες αυξήθηκαν σε 117, από 91 το προηγούμενο τρίμηνο, ενώ οι δέκα μεγαλύτερες συγκέντρωσαν μόλις το 49% των θυμάτων, έναντι 71% στο πρώτο τρίμηνο.
Ιστορικό υψηλό και ταχεία εμφάνιση νέων ομάδων
Τον Ιούλιο καταγράφηκαν 964 δημοσιοποιημένα θύματα, τον Αύγουστο 1.042 και τον Σεπτέμβριο 824. Παρά τη μείωση του Σεπτεμβρίου, το συνολικό αποτέλεσμα συνιστά νέο τριμηνιαίο υψηλό. Από τις 117 ομάδες ή ονομασίες ransomware που παρακολουθήθηκαν, οι 51 δεν είχαν δημοσιοποιήσει θύματα το προηγούμενο τρίμηνο, ενώ 42 πραγματοποίησαν τις πρώτες γνωστές δημοσιοποιήσεις θυμάτων τους κατά το τρίτο τρίμηνο.
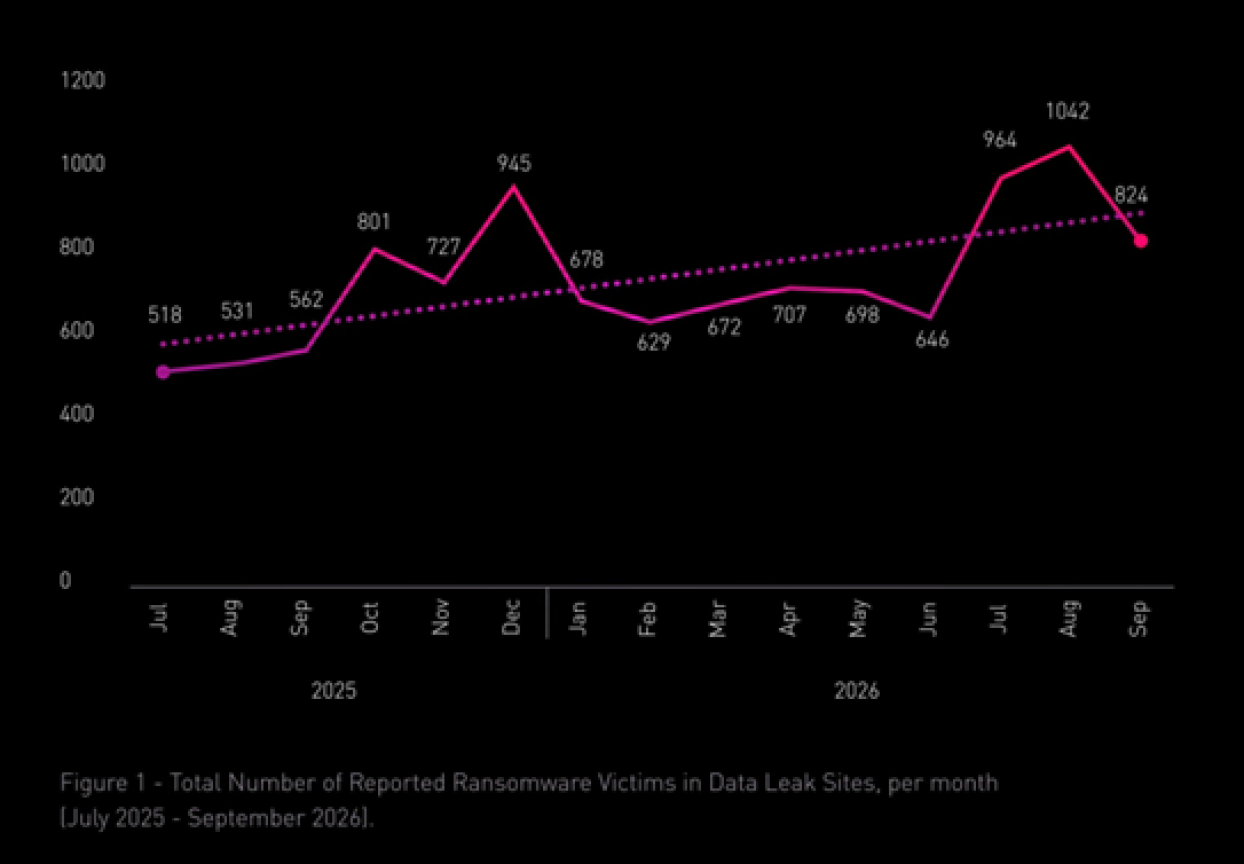
Γράφημα 1. Μηνιαίος αριθμός δημοσιοποιημένων θυμάτων ransomware, Ιούλιος 2025 έως Σεπτέμβριος 2026. Πηγή: Check Point Research.
Οι δέκα μεγαλύτερες ομάδες συγκεντρώνουν πλέον λιγότερα από τα μισά θύματα
Το μερίδιο των δέκα πιο ενεργών ομάδων μειώθηκε από 71% το πρώτο τρίμηνο του 2026 σε 58% το δεύτερο και 49% το τρίτο. Για πρώτη φορά οι ομάδες εκτός πρώτης δεκάδας συγκέντρωσαν συλλογικά την πλειονότητα των δημοσιοποιημένων θυμάτων. Η Qilin βρέθηκε στην πρώτη θέση με 366 θύματα, περίπου 13% του συνόλου, και ακολούθησε η The Gentlemen με 339, περίπου 12%.
Οι INC Ransom, Akira και DragonForce διατήρησαν θέση στην πρώτη δεκάδα και στα τρία τρίμηνα του 2026. Αντίθετα, η LockBit παρουσίασε διαδοχική υποχώρηση και βρέθηκε εκτός πρώτης δεκάδας το τρίτο τρίμηνο, παρά την προηγούμενη επανεμφάνισή της μετά την επιχείρηση Operation Cronos.
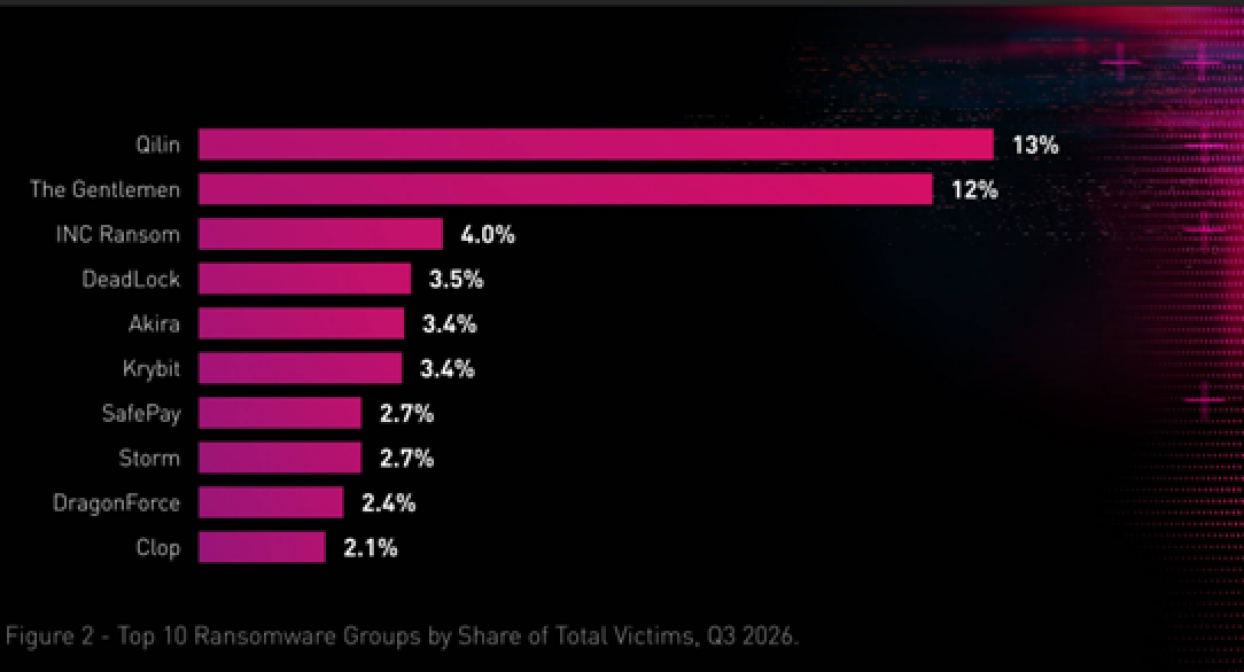
Γράφημα 2. Οι δέκα μεγαλύτερες ομάδες ransomware βάσει μεριδίου θυμάτων το τρίτο τρίμηνο του 2026.
Οι ΗΠΑ συγκεντρώνουν το 42% των θυμάτων
Παρά τις αλλαγές στη σύνθεση των ομάδων, η γεωγραφική κατανομή παρέμεινε σχετικά σταθερή. Οι Ηνωμένες Πολιτείες συγκέντρωσαν το 42% των δημοσιοποιημένων θυμάτων. Ακολούθησαν η Γερμανία με 4,8%, ο Καναδάς με 4% και η Ιταλία με 3,5%. Οι δέκα περισσότερο πληττόμενες χώρες αντιπροσώπευαν συνολικά το 70% των περιστατικών που παρακολουθήθηκαν.
Σύμφωνα με την έρευνα, οι μεταβολές στην κατάταξη των χωρών συνδέονται σε μεγάλο βαθμό με τη δραστηριότητα συγκεκριμένων ομάδων και δεν τεκμηριώνουν κατ’ ανάγκη συνολική αλλαγή στη γεωγραφική στόχευση.
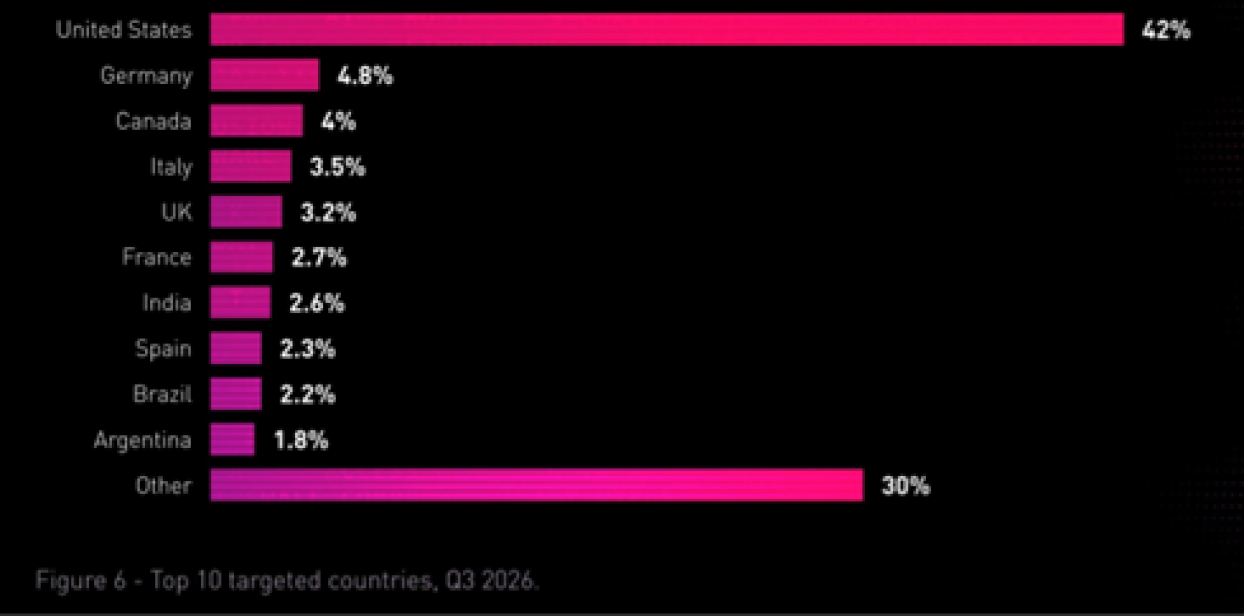
Γράφημα 3. Χώρες με το μεγαλύτερο ποσοστό δημοσιοποιημένων θυμάτων ransomware το τρίτο τρίμηνο του 2026.
Επιχειρηματικές υπηρεσίες και βιομηχανία στο επίκεντρο
Οι Επιχειρηματικές Υπηρεσίες παρέμειναν ο περισσότερο πληττόμενος κλάδος, με 34% των θυμάτων. Ακολούθησαν η Βιομηχανική Παραγωγή και τα Καταναλωτικά Αγαθά και οι Υπηρεσίες, με 13% αντίστοιχα. Η σχετική σταθερότητα της κλαδικής κατανομής, παρά τις αλλαγές στους επιτιθέμενους, υποδεικνύει ότι η δυνατότητα πρόσβασης και οι ευκαιρίες εκμετάλλευσης συχνά διαδραματίζουν μεγαλύτερο ρόλο από την προτίμηση για συγκεκριμένο κλάδο.
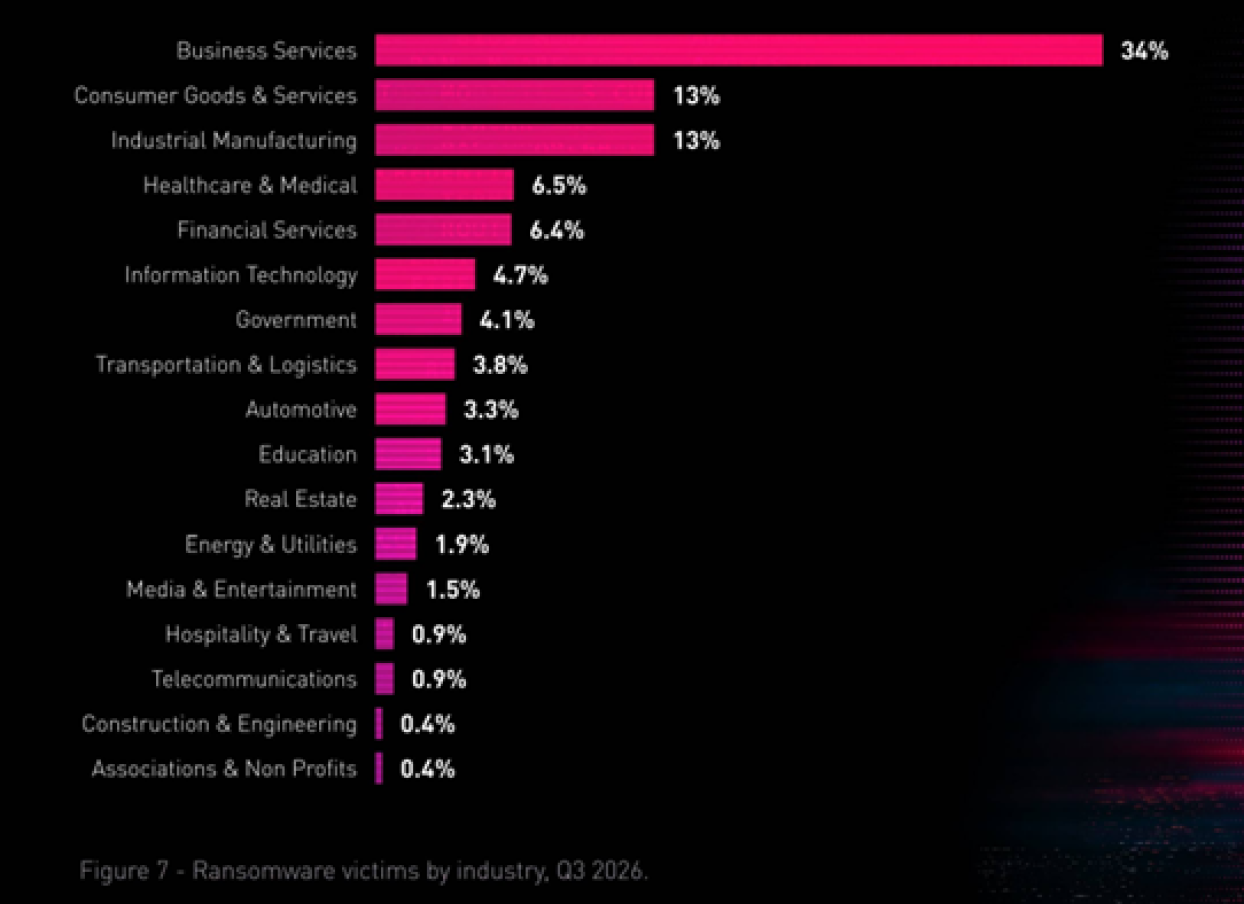
Γράφημα 4. Κατανομή των δημοσιοποιημένων θυμάτων ransomware ανά κλάδο, τρίτο τρίμηνο 2026.
Ανταγωνισμός και επιθέσεις μεταξύ κυβερνοεγκληματικών ομάδων
Τον Σεπτέμβριο, η ShinyHunters παραβίασε τον ιστότοπο διαρροών της Clop, αλλοίωσε το περιεχόμενό του και ισχυρίστηκε ότι απέκτησε πηγαίο κώδικα, εσωτερικά αρχεία καταγραφής και ιδιωτικά κλειδιά υπηρεσιών Tor. Οι απαιτήσεις φέρεται να περιλάμβαναν, πέρα από πληρωμή, και δημόσια απολογία. Το περιστατικό αναδεικνύει ότι ο ανταγωνισμός αφορά και τη φήμη και την αξιοπιστία των ίδιων των εγκληματικών ομάδων.
Οι εξελίξεις σημειώθηκαν παράλληλα με συνεχιζόμενες επιχειρήσεις των διωκτικών αρχών, συμπεριλαμβανομένων αναφερόμενων συλλήψεων που συνδέονται με τη ShinyHunters και της ξεχωριστής επιχείρησης Operation KillSwitch κατά της KillSec.
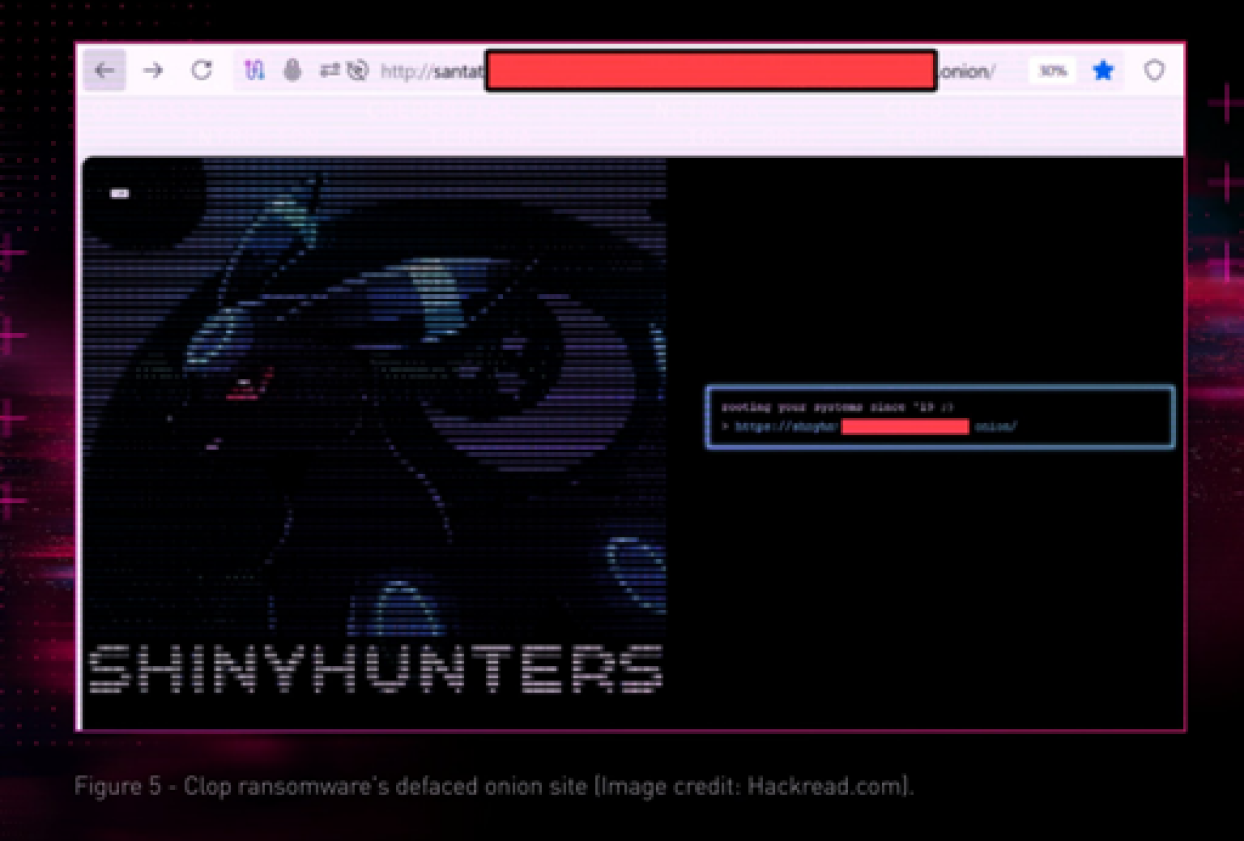
Εικόνα 5. Αλλοιωμένος ιστότοπος της Clop, όπως αποτυπώνεται στην έρευνα της Check Point Research (αρχική πηγή εικόνας: Hackread.com).
Μειώνονται οι μέσες πληρωμές λύτρων, αυξάνεται όμως η διάμεση αξία
Σύμφωνα με στοιχεία της Chainalysis που επικαλείται η έκθεση, το εκτιμώμενο ποσοστό πληρωμής λύτρων υποχώρησε στο 28% το 2025. Στοιχεία της Coveware δείχνουν ότι η πτωτική τάση συνεχίστηκε το 2026. Η μέση πληρωμή μειώθηκε κατά 45% σε τριμηνιαία βάση, σε λίγο πάνω από 1 εκατομμύριο δολάρια, ενώ η διάμεση πληρωμή αυξήθηκε κατά 167%, στα 400.000 δολάρια.
Η απόκλιση ενδέχεται να αντανακλά αύξηση των συνήθων ποσών για μικρότερους οργανισμούς και μεγαλύτερη αντίσταση σε εξαιρετικά υψηλές απαιτήσεις. Μεγάλη ευρωπαϊκή εταιρεία μεταφορών απέρριψε απαίτηση 12,3 εκατομμυρίων δολαρίων, ενώ η κυβέρνηση του κρατιδίου του Βερολίνου αρνήθηκε απαίτηση 30 Bitcoin, παρά τη δημοσιοποίηση κλεμμένων δεδομένων. Η Manchester Airports Group επίσης φέρεται να απέρριψε απαίτηση εκβιασμού.
Η Fairlife, θυγατρική της Coca-Cola, γνωστοποίησε επίθεση από την Anubis, με αναφερόμενη απαίτηση 15 εκατομμυρίων δολαρίων. Η μεταγενέστερη δημοσιοποίηση δεδομένων υποδηλώνει ενδεχόμενη μη πληρωμή, χωρίς να αποτελεί οριστική επιβεβαίωση.
Η Check Point Research επισημαίνει τη σημασία της πρόληψης
Ο Sergey Shykevich, Director, Threat Intelligence της Check Point Software Technologies, δήλωσε: «Το τρίτο τρίμηνο δείχνει ότι το ransomware όχι μόνο αυξάνεται, αλλά γίνεται ολοένα δυσκολότερο να περιγραφεί μέσα από τη δραστηριότητα λίγων γνωστών ομάδων. Με 117 ενεργές ομάδες και τις Ηνωμένες Πολιτείες να συγκεντρώνουν το 42% των καταγεγραμμένων θυμάτων, οι οργανισμοί πρέπει να εστιάζουν λιγότερο στο ποιος μπορεί να τους επιτεθεί και περισσότερο στην αντιμετώπιση των συνηθισμένων μεθόδων που αξιοποιούν επανειλημμένα οι επιτιθέμενοι.»
«Μια στρατηγική που δίνει προτεραιότητα στην πρόληψη, αξιοποιώντας πληροφορίες για τις κυβερνοαπειλές και μηχανισμούς προστασίας με τη χρήση Τεχνητής Νοημοσύνης, μπορεί να βοηθήσει τους οργανισμούς να περιορίσουν την έκθεσή τους, να αποτρέψουν την πλευρική μετακίνηση των επιτιθέμενων μέσα στα δίκτυα και να προετοιμαστούν τόσο για την κρυπτογράφηση όσο και για την υποκλοπή δεδομένων. Σε ένα ολοένα πιο κατακερματισμένο περιβάλλον ransomware, η ανθεκτικότητα προκύπτει από τη δυνατότητα αποτροπής της επίθεσης και όχι από την πρόβλεψη της ταυτότητας της ομάδας που βρίσκεται πίσω από αυτήν».
Τι σημαίνουν τα ευρήματα για τις επιχειρήσεις
Με τη δραστηριότητα να κατανέμεται σε 117 ομάδες, οι επιχειρήσεις δεν μπορούν να βασίζονται μόνο στην παρακολούθηση γνωστών ονομάτων ransomware. Οι βασικές προτεραιότητες είναι η προστασία των συνηθέστερων διαδρομών επίθεσης, ο περιορισμός της πρόσβασης μετά την αρχική παραβίαση, η προετοιμασία για υποκλοπή δεδομένων παράλληλα με την κρυπτογράφηση και η ύπαρξη σχεδίων αντιμετώπισης των συνεπειών μιας άρνησης πληρωμής.
Η Check Point συνδυάζει προστασία χρηστών και endpoints μέσω Workspace Security, προστασία δικτύων και cloud μέσω Hybrid Mesh Network Security, προτεραιοποίηση ευπαθειών μέσω Exposure Management και πρόληψη απειλών με AI Security και ThreatCloud AI.
Η πλήρης εικόνα της έρευνας
Η έκθεση The State of Ransomware Q3 2026 εξετάζει δημοσιοποιήσεις θυμάτων ransomware και τη δραστηριότητα ομάδων κατά την περίοδο Ιουλίου έως Σεπτεμβρίου 2026. Οι αριθμοί δεν αποτυπώνουν απαραίτητα όλα τα πραγματικά περιστατικά και δεν αποτελούν μετρήσεις επιβεβαιωμένων παραβιάσεων για κάθε χώρα.
Τα δύο πρωτότυπα κείμενα δεν παρέχουν ειδικά στοιχεία για την Ελλάδα, συνεπώς δεν προστίθενται μη τεκμηριωμένοι ελληνικοί αριθμοί.


